시스템 보안 감사 기록부


첨부된 "양식 파일" 다운로드 링크는 아래로 내리시면 연관(관련)된 서식 목록 아래 쪽에 있습니다.
정보기술 인프라의 보안 취약점을 순차적으로 분석하고 평가하여 조직의 디지털 자산을 보호하기 위한 종합적인 보안 진단 문서양식으로 점검영역, 세부점검항목, 점검결과, 취약점 식별, 위험 수준, 개선 권고사항, 대응조치로 작성 되었습니다.
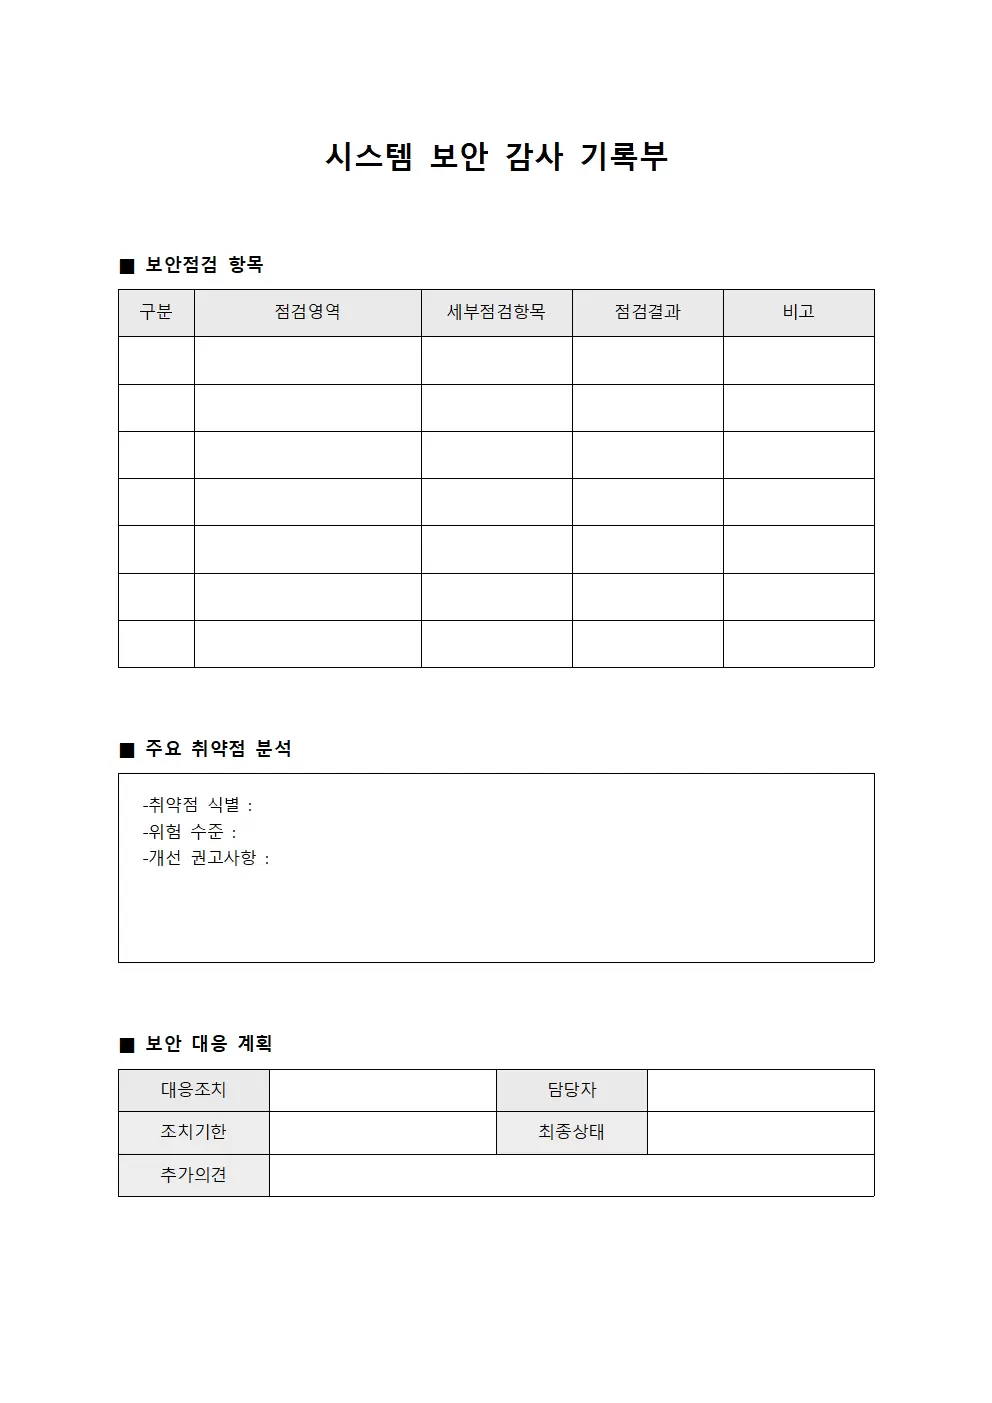
보안감사 주요항목
작성시 고려사항
보안감사 주요항목
- 보안점검: 시스템의 전반적인 보안 상태를 포괄적이고 세밀하게 평가하고 잠재적 위험을 식별합니다.
- 취약점 분석: 시스템에 존재하는 보안 취약점을 순차적으로 조사하고 심층적인 위험 수준을 측정합니다.
- 위험 평가: 발견된 취약점의 심각성과 잠재적 영향력을 정밀하게 분석하고 대응 전략을 수립합니다.
- 보안 대응 계획: 식별된 취약점에 대한 구체적이고 실행 가능한 개선 방안을 종합적으로 제시합니다.
- 보안 통제 점검: 기존 보안 통제 메커니즘의 효과성을 철저하게 검토하고 개선점을 도출합니다.
- 보안 정책 검토: 현행 보안 정책의 적절성과 실효성을 면밀히 평가하고 최신 보안 트렌드와 비교합니다.
- 자산 관리 점검: 조직의 디지털 자산에 대한 보안 관리 수준을 종합적으로 진단하고 개선 방향을 제시합니다.
작성시 고려사항
- 객관성 유지: 보안 감사 결과를 편향 없이 객관적이고 중립적인 관점에서 기록해야 합니다.
- 기밀성 보장: 감사 과정에서 수집된 민감한 정보는 최상위 수준의 보안 절차에 따라 엄격히 관리됩니다.
- 증거 기반 접근: 모든 보안 취약점과 개선 권고사항은 명확한 기술적 증거와 검증 가능한 데이터에 기반해야 합니다.
- 지속적 개선: 보안 감사 결과를 바탕으로 지속적인 보안 체계 개선과 발전을 추구해야 합니다.
첨부파일