보안 테스트 장부 템플릿 서식


첨부된 "양식 파일" 다운로드 링크는 아래로 내리시면 연관(관련)된 서식 목록 아래 쪽에 있습니다.
정보보안 분야에서 발견된 취약점과 대응 내역을 상세하게 기록 관리하며 보안 개선을 위한 중요한 근거 자료로 활용되는 양식으로 테스트명, 테스트일자, 테스트유형, 테스터, 테스트대상, 취약점ID, 취약점명, 심각도, 조치일자로 구성 되어 있습니다.
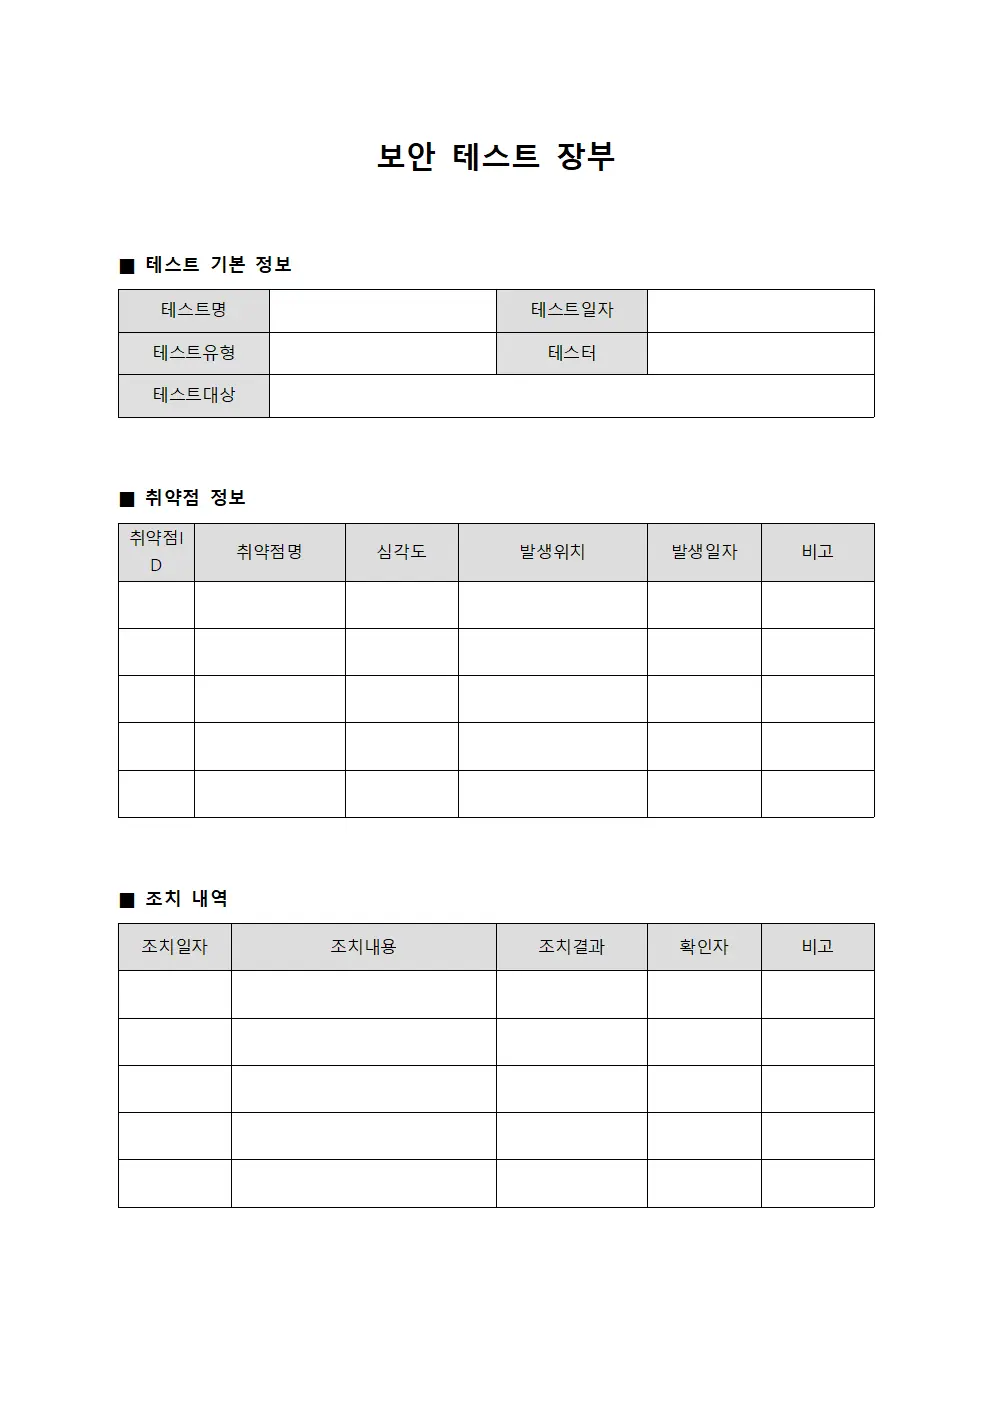
보안테스트 주요항목
작성시 고려사항
보안테스트 주요항목
- 테스트 목적: 시스템의 잠재적 보안 취약점을 체계적이고 정밀하게 식별하고 분석하는 과정을 진행합니다.
- 테스트 유형: 외부 침투 테스트 내부 네트워크 취약성 평가 웹 애플리케이션 보안성 검증 등 다양한 보안 테스트 방법을 적용합니다.
- 취약점 식별: 보안 약점을 발견하고 해당 지점에 대한 상세한 기술적 정보와 위험 수준을 명확하게 평가합니다.
- 심각도 분류: 취약점의 위험도를 긴급 높음 보통 낮음 등으로 세분화하여 대응 우선순위를 결정합니다.
- 발생 위치: 네트워크 시스템 웹 서버 데이터베이스 애플리케이션 등 취약점이 발견된 구체적인 영역을 기록합니다.
- 조치 계획: 발견된 취약점에 대한 구체적인 기술적 대응 방안과 개선 전략을 상세히 수립합니다.
- 재검증 절차: 취약점 조치 이후 실제 조치 효과를 재확인하고 완전한 보안성을 검증하는 과정을 진행합니다.
작성시 고려사항
- 증거 자료: 취약점 발견 당시의 상세한 화면 캡처 로그 데이터 등 객관적인 증거 자료를 함께 첨부해야 합니다.
- 정확한 기록: 테스트 결과와 취약점 정보를 누락 없이 상세하고 명확하게 기록해야 합니다.
- 보안 등급: 문서의 민감한 특성을 고려하여 접근 권한과 관리 절차를 엄격하게 준수해야 합니다.
- 지속적 관리: 발견된 취약점에 대해 주기적인 모니터링과 재평가를 통해 지속적인 보안 개선을 진행합니다.
첨부파일