
네트워크 접근 제어 점검표 서식


첨부된 "양식 파일" 다운로드 링크는 아래로 내리시면 연관(관련)된 서식 목록 아래 쪽에 있습니다.
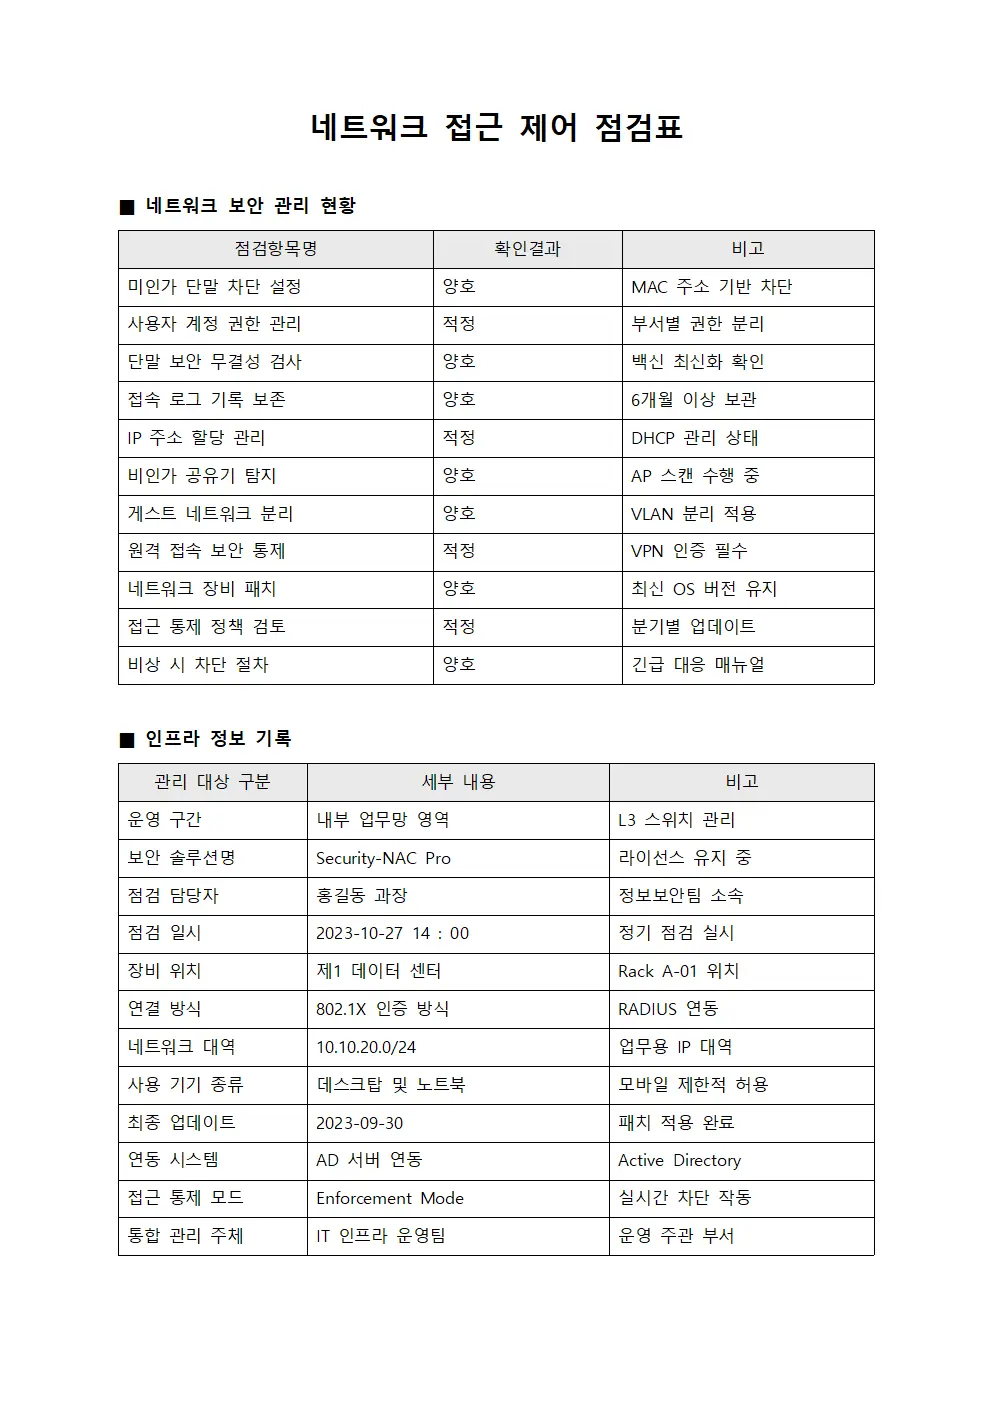
네트워크 접근 제어 점검표 내용을 바탕으로 보안 관리 현황과 인프라 정보를 상세히 기록하며 접속 권한 및 단말 상태를 확인하여 안전한 통신 환경을 유지하도록 돕는 문서양식으로 점검항목명, 확인결과, 미인가 단말 차단 설정, 양호, MAC 주소 기반 차단, 관리 대상 구분으로 되어 있습니다.
접근 제어 주요항목
점검시 고려사항
접근 제어 주요항목
- 단말 차단 설정: 미인가 단말의 접속을 막기 위해 물리적 주소 기반으로 차단 설정을 수행합니다.
- 계정 권한 관리: 사용자별로 부여된 접근 권한이 적절하게 분리되어 있는지 확인하며 관리합니다.
- 무결성 검사 상태: 단말의 보안 상태를 확인하며 백신 프로그램이 최신 상태인지 점검을 실시합니다.
- 접속 기록 보존: 접속 로그가 유실되지 않도록 육 개월 이상의 기간 동안 안전하게 보관합니다.
- 주소 할당 관리: 주소 자동 할당 방식의 관리 상태를 확인하며 적절한 배분이 이루어지는지 봅니다.
- 공유기 탐지 여부: 허가되지 않은 무선 공유기가 있는지 확인하며 무선 신호 검색을 수행합니다.
- 네트워크 분리: 게스트용 망과 업무용 망이 가상 망 기술로 명확히 나누어져 있는지 확인합니다.
점검시 고려사항
- 원격 접속 통제: 원격 접속 시에는 반드시 인증 절차를 거치도록 설정하여 보안을 강화합니다.
- 장비 최신화: 네트워크 장비의 운영 체제가 항상 최신 상태를 유지하도록 패치를 적용합니다.
- 정책 검토 주기: 접근 통제 정책이 적절한지 확인하며 분기별로 업데이트를 진행합니다.
- 비상 대응 절차: 긴급 상황 발생시 즉각적인 차단이 가능하도록 대응 지침을 마련하여 운영합니다.
- 인프라 정보 기록: 관리 대상의 세부 내용을 정확하게 기재하여 누락이 없도록 합니다.
- 연동 시스템 확인: 인증 서버와의 연결 상태를 점검하며 연동이 원활한지 확인합니다.
- 통제 모드 설정: 실시간 차단 기능이 활성화되어 있는지 확인하며 운영 상태를 점검합니다.
첨부파일